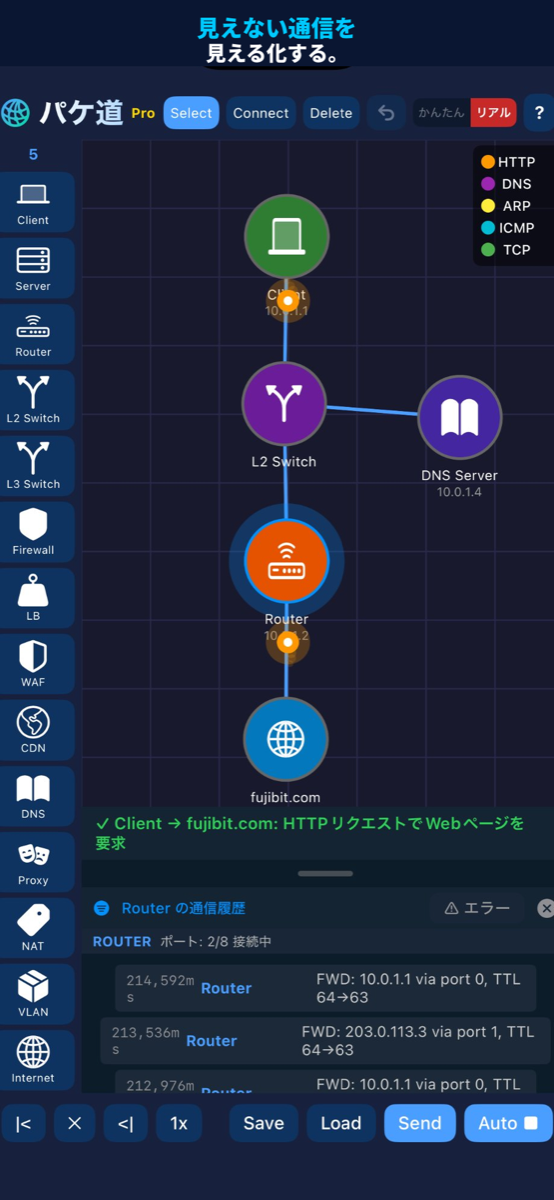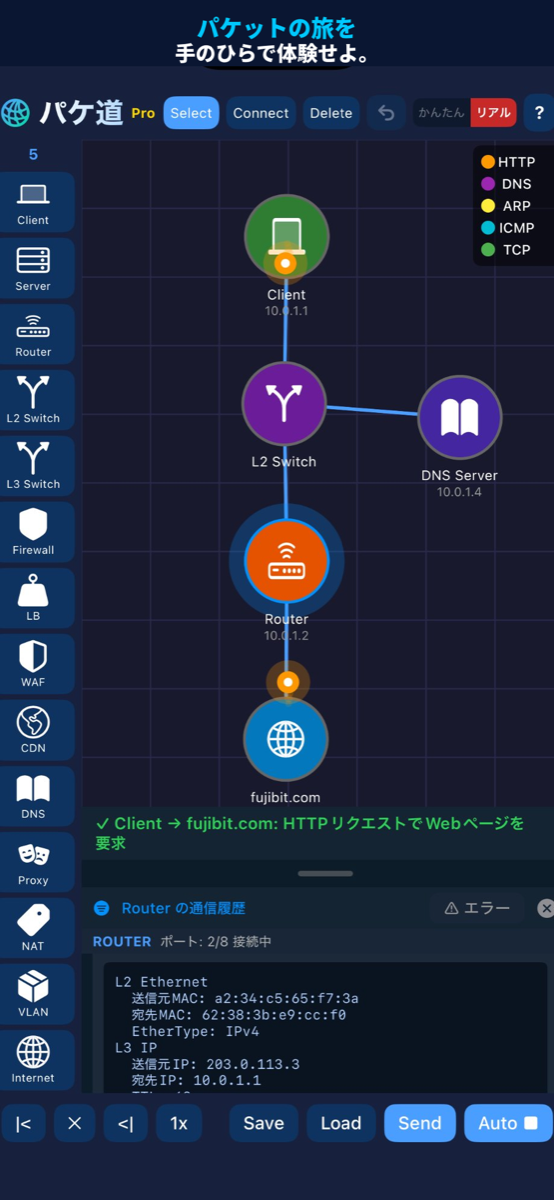
ការមើលឃើញកញ្ចប់ទិន្នន័យក្នុងពេលវេលាជាក់ស្ដែង
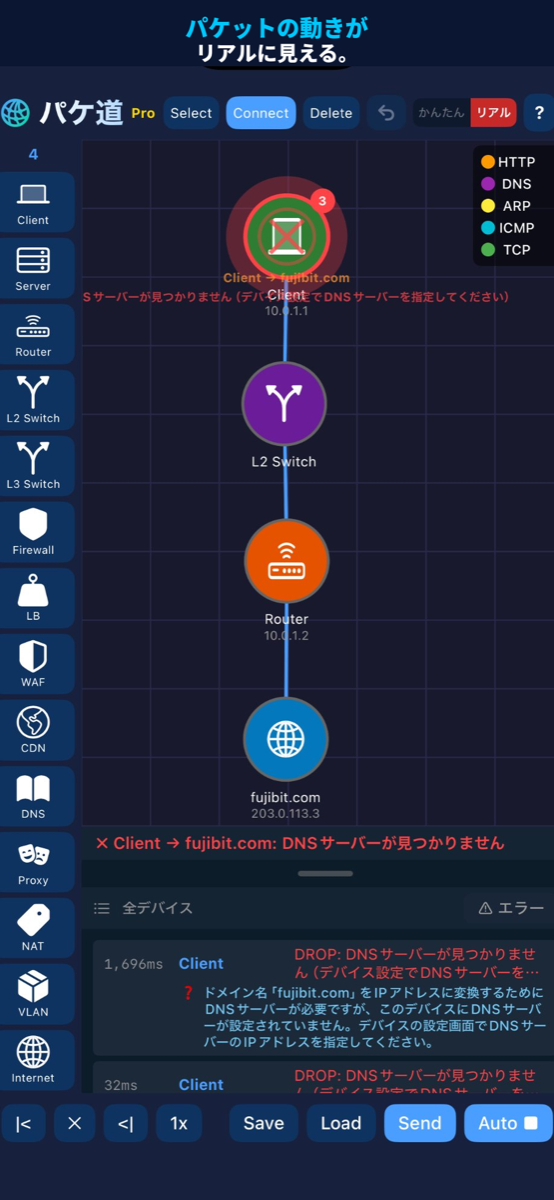
ការក្លែងធ្វើព្រឹត្តិការណ៍ដាច់ៗ (discrete-event) បង្ហាញចលនាកញ្ចប់ទិន្នន័យពេលវាធ្វើដំណើរពីឧបករណ៍មួយទៅឧបករណ៍មួយ។ protocol នីមួយៗមានពណ៌ផ្ទាល់ខ្លួន ហើយល្បឿនចាក់អាចពី 0.25x ដល់ 10x។
// PAKEDOU — កម្មវិធីក្លែងធ្វើការមើលឃើញកញ្ចប់ទិន្នន័យបណ្ដាញ
ដាក់ និងភ្ជាប់ឧបករណ៍ 14 ប្រភេទ ដូចជា router, switch និង firewall នៅលើផ្ទាំង ហើយមើល HTTP, DNS, ICMP, ARP និង TCP ធ្វើដំណើរកាត់ពួកវាជាចលនា។ រាល់ការបោះបង់មានមូលហេតុ និងតម្រុយពីរបៀបជួសជុល ជាភាសារបស់ឧបករណ៍អ្នក ដូច្នេះអ្នករៀនពីរបៀបដែលបណ្ដាញដំណើរការដោយការអនុវត្តផ្ទាល់។
បណ្ដាញដែលខូចមួយមកដល់ជារៀងរាល់ថ្ងៃ។ ផ្ញើកញ្ចប់ទិន្នន័យ អានកំណត់ហេតុ ជួសជុលការកំណត់ ហើយចុច ពិនិត្យ។ ផ្កាយរបស់អ្នកអាស្រ័យលើការដោះស្រាយបាន ការមិនប្រើតម្រុយ និងការនៅក្នុងស្តង់ដារ ហើយពេលវេលារបស់អ្នកក៏ត្រូវបានកត់ត្រាដែរ។ ចែករំលែកលទ្ធផលរបស់អ្នកពេលដោះស្រាយបាន។
បេសកកម្មប្ដូររៀងរាល់ថ្ងៃនៅម៉ោង 0:00 UTC (9:00 JST)៖ ★1–2 នៅថ្ងៃច័ន្ទ និងអង្គារ ★3 នៅថ្ងៃពុធ និងព្រហស្បតិ៍ ★4 នៅថ្ងៃសុក្រ និង ★5 នៅចុងសប្ដាហ៍ (ភាគច្រើនជាបេសកកម្មផ្សំដែលមានបញ្ហាពីរក្នុងពេលតែមួយ)។ នៅថ្ងៃដែលមាន Firewall, WAF, DNS Server, VLAN Switch ឬ Load Balancer (រហូតដល់បីថ្ងៃក្នុងមួយសប្ដាហ៍) អ្នកប្រើ Free ក៏អាចប្រើឧបករណ៍ទាំងនោះបានដែរ នៅក្នុងបេសកកម្មថ្ងៃនោះ។ ពេលគ្មានអ៊ីនធឺណិត អ្នកអាចលេងបេសកកម្ម 14 ដែលភ្ជាប់មកជាមួយកម្មវិធី។ បេសកកម្មមុនៗ (30 ថ្ងៃចុងក្រោយ) សម្រាប់ Pro។
$ curl -s pakedou-missions.com/missions/index.json | jq .latest
"2026-10-11"

$ pakedou brief 2026-10-11
#7  ★★★★★  two_sites  របៀបពិតប្រាកដ
ស្ថានភាព៖ PC-Sales នៅសាខា Osaka មិនអាចបើក
           Web-Server នៅការិយាល័យកណ្ដាលបានទេ។ ខ្សែ WAN ដំណើរការ។
គោលដៅ៖   HTTP  PC-Sales → Web-Server
ស្តង់ដារ៖  2 ជំហាន   ចាក់សោ៖ Web-Server
ហាមឃាត់៖ ការបន្ថែម/លុបឧបករណ៍ និងខ្សែ
តម្រុយ៖   0 / 3     (ការបើកមួយដកផ្កាយមួយ)

$ pakedou judge
✓ CLEARED  ★★★  ជំហាន 2 / ស្តង់ដារ 2  តម្រុយ 0  2:41
share: PAKEDOU បញ្ហាថ្ងៃនេះ #7 ★★★  pakedou-missions.com/m/7
មិនមែនជាសៀវភៅសិក្សាទេ ប៉ុន្តែជាបណ្ដាញដែលដំណើរការពិត។ ដាក់ ភ្ជាប់ ផ្ញើ បំបែក និងជួសជុល។
ការក្លែងធ្វើព្រឹត្តិការណ៍ដាច់ៗ (discrete-event) បង្ហាញចលនាកញ្ចប់ទិន្នន័យពេលវាធ្វើដំណើរពីឧបករណ៍មួយទៅឧបករណ៍មួយ។ protocol នីមួយៗមានពណ៌ផ្ទាល់ខ្លួន ហើយល្បឿនចាក់អាចពី 0.25x ដល់ 10x។
ក្នុងរបៀបងាយស្រួល គ្រាន់តែភ្ជាប់ខ្សែគឺគ្រប់គ្រាន់។ របៀបពិតប្រាកដត្រូវការ default gateway, តារាងនាំផ្លូវ, ARP, TCP 3-way handshake និងការដោះស្រាយឈ្មោះ DNS។ ប្ដូរបានគ្រប់ពេល។
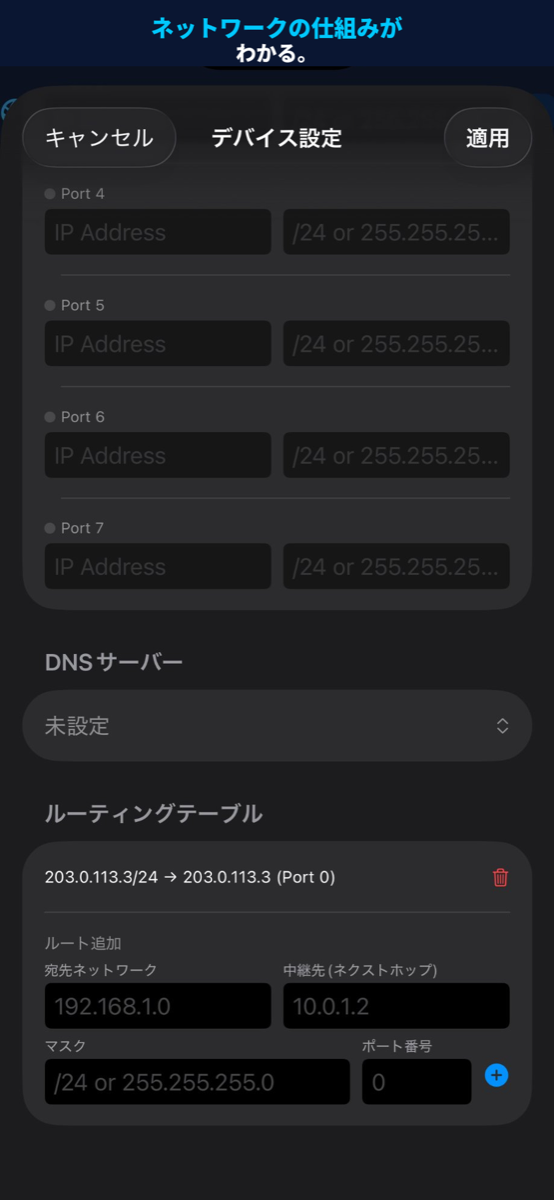
រាល់បន្ទាត់បោះបង់ពន្យល់ពីមូលហេតុ និងផ្ដល់តម្រុយពីរបៀបជួសជុល។ ចុចលើបន្ទាត់ដើម្បីមើលអ្វីដែលនៅក្នុងស្រទាប់នីមួយៗពី L2 ដល់ L7។ ចុចលើឧបករណ៍ដើម្បីបង្រួមកំណត់ហេតុឲ្យនៅតែឧបករណ៍នោះ។
IP / subnet (គាំទ្រ CIDR), default gateway, តារាងនាំផ្លូវ, ច្បាប់ ACL, VLAN ID, DNS A record, ច្បាប់ NAT និង algorithm ចែកចាយបន្ទុក។
ជ្រើសប្រភព គោលដៅ និង protocol ហើយផ្ញើម្ដង ឬផ្ញើដោយស្វ័យប្រវត្តិរៀងរាល់ 2 វិនាទី។ ជ្រើស "Client ទាំងអស់" ជាប្រភព និង "ចៃដន្យ (Server)" ជាគោលដៅ ដើម្បីផ្ញើពីគ្រប់ Client ក្នុងពេលតែមួយ។ ផ្ញើតាមឈ្មោះដែនដើម្បីមើលលំហូរ DNS → HTTP ពិត។
ផ្ញើសំណើ SQL injection និង XSS ហើយមើល WAF រកឃើញ និងបញ្ឈប់វា។ ACL របស់ Firewall ត្រូវបានវាយតម្លៃតាមច្បាប់ដែលត្រូវមុនគេ ដូច្នេះអ្នកអាចជួបអន្ទាក់លំដាប់ច្បាប់ដោយខ្លួនឯង។
មគ្គុទ្ទេសក៍ប្រាំមួយទំព័រពេលបើកលើកដំបូងមានចលនានៅគ្រប់ទំព័រ។ ពេលវាចប់ Client → L2 Switch → Server ត្រូវបានដាក់រួចហើយ៖ ចុច ផ្ញើ ហើយកញ្ចប់ទិន្នន័យចាប់ផ្ដើមហូរ។
74 ភាសា រួមទាំងភាសាជប៉ុន អង់គ្លេស ចិន កូរ៉េ អេស្ប៉ាញ បារាំង អារ៉ាប់ និងហិណ្ឌី។ អេក្រង់ កំណត់ហេតុ និង បញ្ហាថ្ងៃនេះ ទាំងអស់ធ្វើតាមភាសារបស់ឧបករណ៍អ្នកដោយស្វ័យប្រវត្តិ។ ភាសាទាំងអស់
រក្សាទុកអ្វីដែលអ្នកសាងសង់ក្នុងកន្លែងរក្សាទុកដែលមានឈ្មោះ (Free 1 / Pro 5)។ ទិន្នន័យនៅលើឧបករណ៍របស់អ្នក ហើយមិនដែលត្រូវបានផ្ញើទៅណាទេ។
ប្ដូរដោយប៊ូតុងបិទបើកនៅរបារឧបករណ៍។ របៀបទាំងពីរមានសម្រាប់អ្នកប្រើគ្រប់គ្នា។
| ងាយស្រួល | ពិតប្រាកដ | |
|---|---|---|
| Routing | រកឃើញដោយស្វ័យប្រវត្តិ | តែតារាងនាំផ្លូវប៉ុណ្ណោះ |
| ទៅ subnet ផ្សេង | ទៅដល់ដោយស្វ័យប្រវត្តិ | ត្រូវការ default gateway |
| ការដោះស្រាយអាសយដ្ឋាន MAC | ភ្លាមៗ | ARP (REQUEST → REPLY, cache) |
| ការតភ្ជាប់ TCP | ដោយស្វ័យប្រវត្តិ | 3-way handshake (SYN → SYN+ACK → ACK) រួច HTTP |
| ការផ្ញើតាមឈ្មោះដែន | ដោះស្រាយភ្លាមៗ | ត្រូវការការកំណត់ DNS server និង A record |
Free៖ ឧបករណ៍ 5 ប្រភេទ រហូតដល់ 5 ឧបករណ៍។ Pro៖ ទាំង 14 ប្រភេទ ឧបករណ៍គ្មានដែនកំណត់។ នៅក្នុង បញ្ហាថ្ងៃនេះ អ្នកប្រើ Free ក៏អាចប្រើឧបករណ៍ Pro បានដែរ។
$ legend
Pro គឺជាការទិញម្ដងប៉ុណ្ណោះ។ គ្មានការជាវប្រចាំ។